
PHP の脆弱性(php2shell)について:Dixlase の対応
Dixlase(ディクセイラス)を開発している、エクシーディーの柏原(カッシー)です。
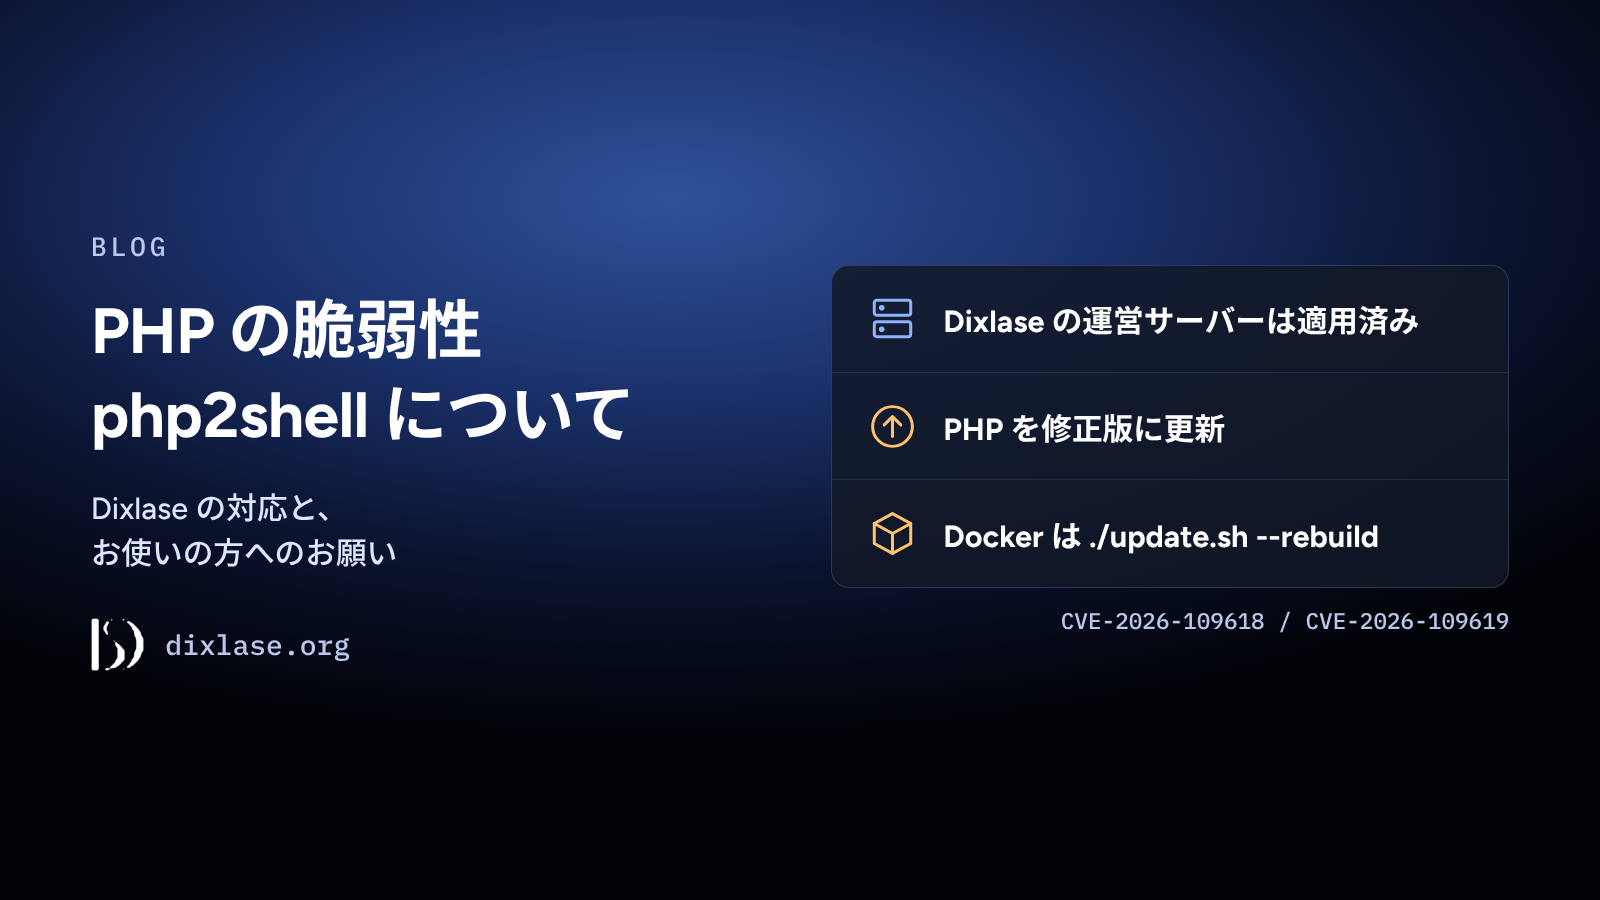
2026 年 10 月 21 日に、PHP 本体に重大な脆弱性が 2 件公表されました。
Dixlase は PHP で動いているので、この記事では、何があったのか、Dixlase の対応、お使いの方にお願いしたいことをまとめます。
何があったのか
PHP 本体に、CVE-2026-109618 と CVE-2026-109619 の 2 件の脆弱性が見つかりました。「php2shell」とも呼ばれています。
PHP の評価は、どちらも CVSS v4.0 で 9.2 です。認証なしで、外部からコードを実行されるおそれがあります。
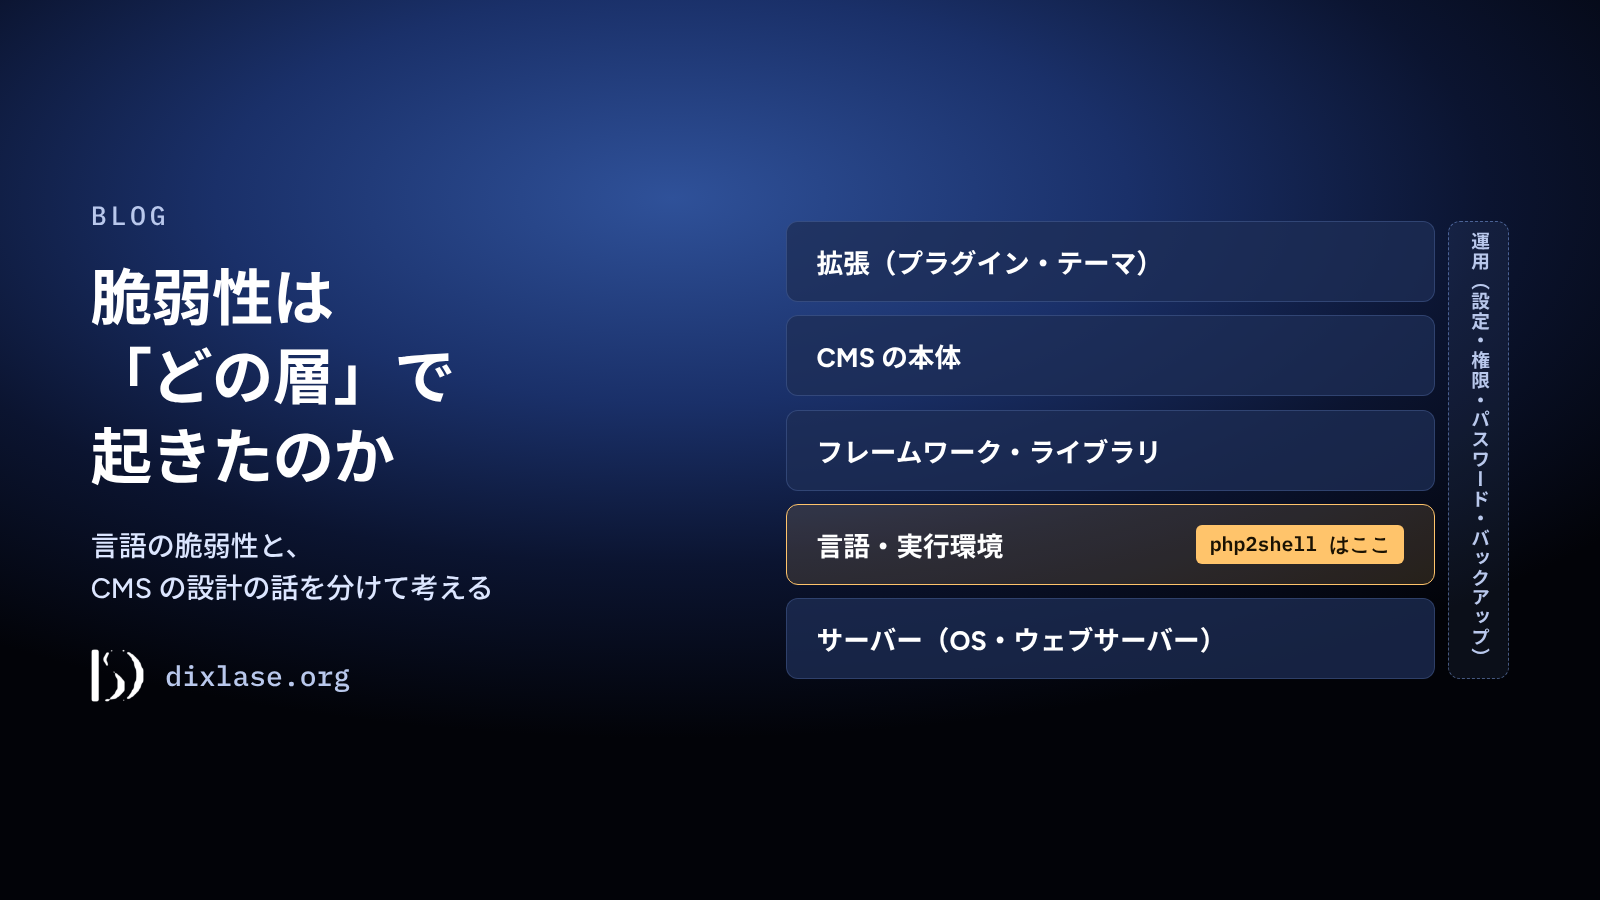
今回の脆弱性は、PHP そのものにあり、特定の CMS やアプリケーションの問題ではありません。
ウェブのリクエストを処理する PHP は、どれも対象です。
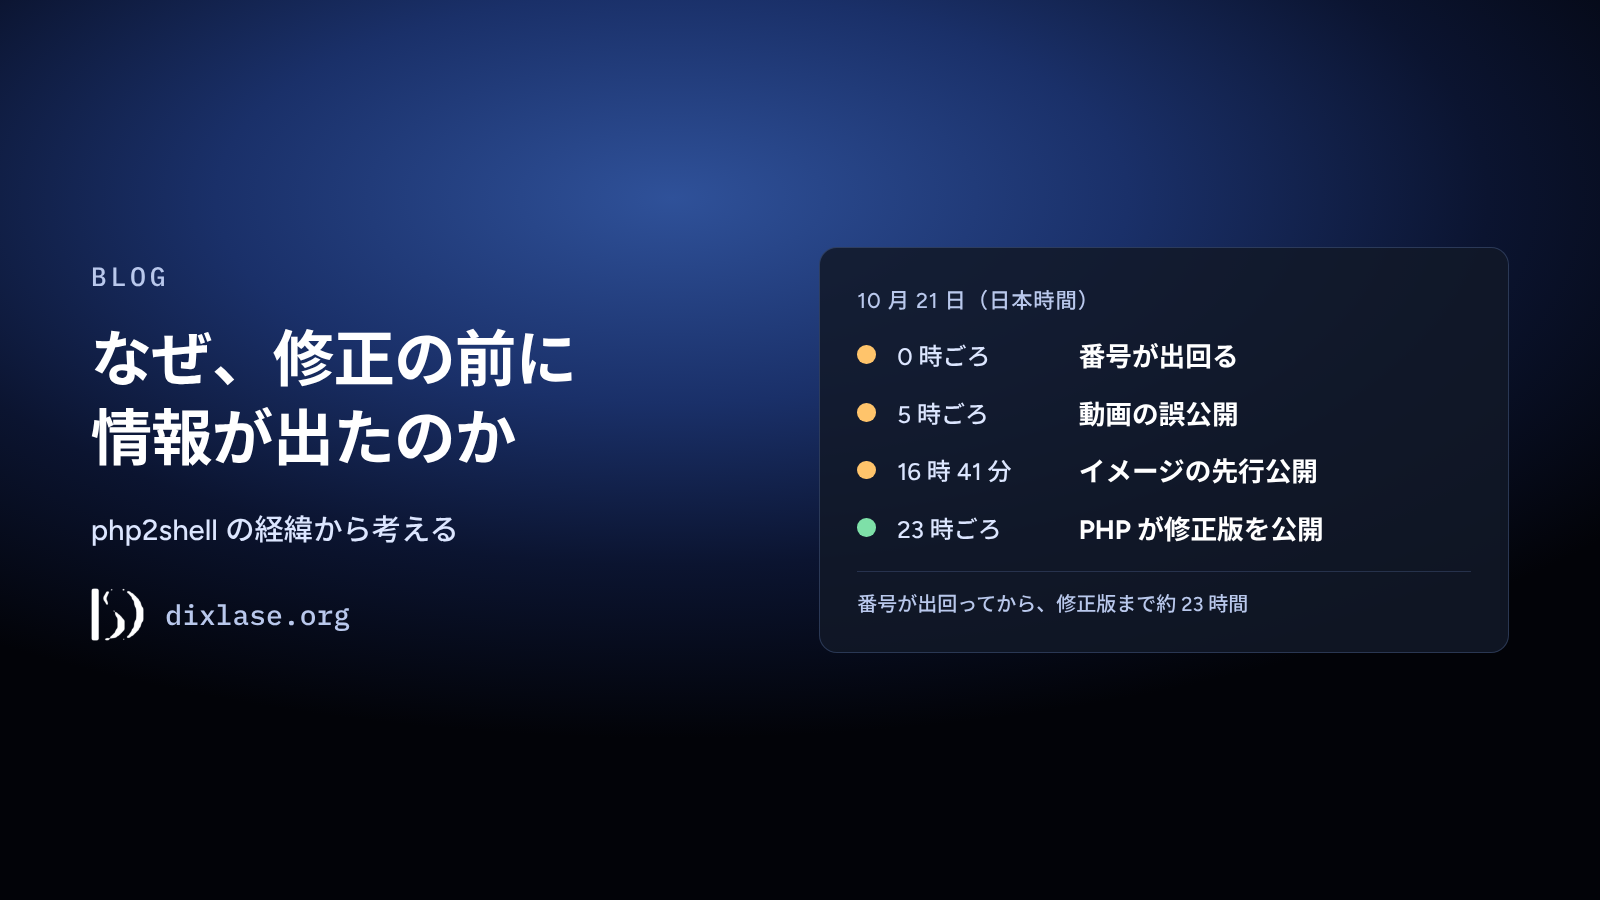
PHP は 10 月 21 日に、修正版(8.5.12、8.4.27、8.3.36、8.2.35)を公開しました。
出典:PHP 公式のセキュリティ告知/The Hacker News/Help Net Security
Dixlase のサーバーの対応
10 月 22 日に、Dixlase が運営しているサーバーの PHP を、修正版に更新しました。
Dixlase のコアやプラグインに問題は?
今回の脆弱性は PHP 本体にあり、Dixlase のコアや、公式のプラグイン・テーマのコードにあるものではありません。
ただ、Dixlase は PHP の上で動いているので、Dixlase を更新するだけでは直りません。 サーバーの PHP を更新する必要があります。
お使いの方へのお願い
PHP を、次の版以上に更新してください。
- PHP 8.3 なら、8.3.36 以上
- PHP 8.4 なら、8.4.27 以上
- PHP 8.5 なら、8.5.12 以上
Docker のインストーラーをお使いの場合
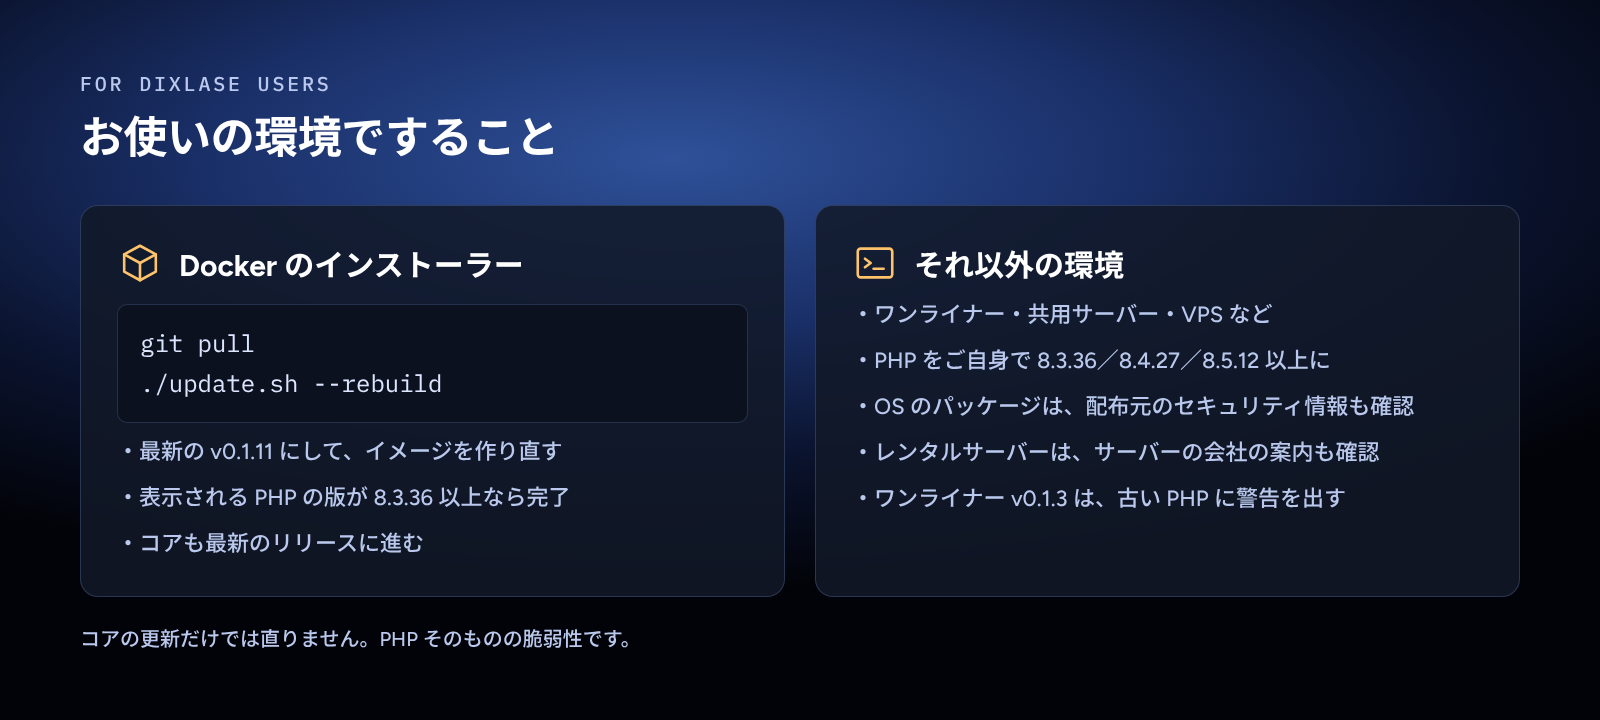
インストーラーのフォルダで、次を一度実行してください。インストーラーが最新の版(いまは v0.1.11)になり、新しい PHP の入ったイメージに作り直します。
git pull
./update.sh --rebuild
実行のたびに PHP の版が表示されます。8.3.36 以上になっていれば完了です。
更新の前に、v0.1.10 のリリースノートの「アップグレード時の注意」もご確認ください。
それ以外の環境の場合
PHP をご自身で更新してください。レンタルサーバーやマネージドの環境をお使いの場合は、サーバーの会社からの案内もご確認ください。
すぐに更新できない場合
つなぎの対策が、PHP 公式のセキュリティ告知に載っています(修正版への更新の代わりにはなりません)。
そのうち session.upload_progress.enabled = Off は、Dixlase の動作に影響しません。Dixlase のコア、公式のプラグイン・テーマは、この機能を使っていません。
インストーラーも改善しました
今回の脆弱性に関連して、インストーラーの動作も改善しました。
- Docker のインストーラー:PHP を新しくするために、イメージを作り直せるようにしました。更新が途中で止まっても、サイトがそれまでのまま動き続けるようにしています。(最新:v0.1.11)
- ワンライナーのインストーラー:PHP が今回の修正版より古いと、インストールのときに警告を出すようにしました。(v0.1.3)
おわりに
今回は、CMS ではなく、その土台の PHP の脆弱性でした。Dixlase に限らず、PHP で動くサイトやサービスすべてに関わる問題です。
更新の手順で分からないことがあれば、GitHub の Issue や SNS で、お気軽にお知らせください。
更新履歴
- 2026-10-26:公開